Fast die Hälfte der von Barracuda befragten IT-Führungskräfte hält ihre Teams für unfähig, eingesetzte KI zu steuern. Der Anbieter reagiert mit einer Governance-Lösung für MSPs mit wenig Ressourcen. Entscheidend ist, ob sie die Kontrollen wirklich vereinfacht.
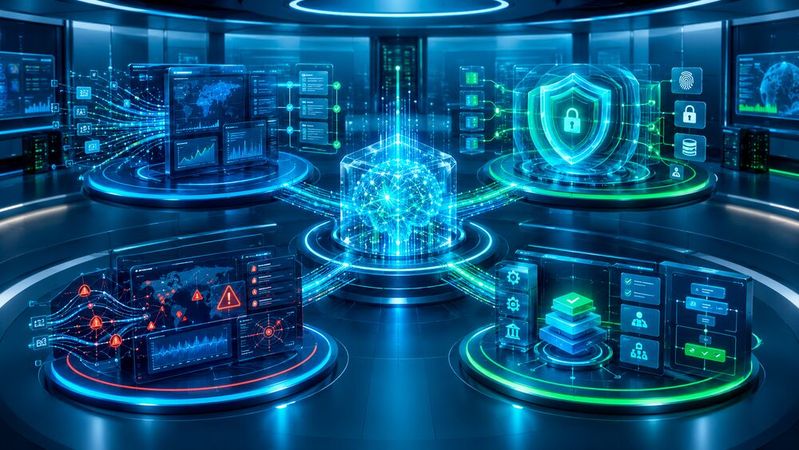
Barracuda AI Data Security soll KI-Transparenz, Datenschutz, Bedrohungserkennung und Governance miteinander verbinden.
(Bild: Dall-E / KI-generiert)
68 Prozent der Organisationen, die einen Datenschutzverstoß erlitten haben, verfügten laut dem „Cost of a Data Breach Report 2026“ von IBM nicht über Richtlinien für das KI-Management oder zur Erkennung von „Shadow AI“. Barracuda will diese Lücke mit einer neuen Plattform schließen. Mit Barracuda AI Data Security bringt der Anbieter eine Lösung auf den Markt, die KI-Transparenz, Datenschutz, Bedrohungserkennung und Governance miteinander verbinden soll. Zielgruppe sind vor allem Unternehmen mit begrenzten Ressourcen sowie Managed Service Provider (MSP). Die Lösung basiert auf der BarracudaONE-Plattform und soll die sichere Einführung von KI vereinfachen.
Barracuda Research zufolge gibt fast die Hälfte der befragten IT-Führungskräfte an, dass den eigenen Teams die notwendigen Fähigkeiten fehlen, um bereits eingesetzte KI sicher zu steuern. Für Unternehmen entsteht damit ein doppeltes Problem. Einerseits steigt die Nutzung generativer KI, andererseits fehlen Kontrollmechanismen für Daten, Anwendungen und Nutzerverhalten. „Die Implementierung von KI schreitet schneller voran, als die meisten Unternehmen mithalten können“, weiß Neal Bradbury, Chief Product Officer bei Barracuda. KI werde damit zu einer neuen Angriffsfläche und zu einer Herausforderung für Compliance und Datensicherheit.
Schutz für mehr als 1.300 KI-Tools
Die Lösung nutzt die Barracuda IQ AI Engine und unterstützt laut Anbieter mehr als 1.300 generative KI-Tools. Dazu zählen unter anderem Microsoft Copilot, ChatGPT, Claude und Gemini.
Barracuda AI Data Security soll dabei mehrere Aufgaben innerhalb einer Plattform abdecken:
KI-Datenschutz: Sensible Informationen wie Kundendaten, Passwörter, Finanzdaten und proprietärer Code sollen automatisch daran gehindert werden, an generative KI-Dienste zu gelangen.
KI-Bedrohungserkennung: Die Lösung erkennt und blockiert unter anderem Prompt-Injection-Angriffe, Jailbreak-Versuche, Hassrede und Richtlinienverstöße. Die Erkennung orientiert sich an den Top 10 für Large Language Models des Open Worldwide Application Security Project, kurz OWASP.
Prüfpfade für Compliance: Jede KI-Interaktion wird erfasst. Nach Angaben von Barracuda lassen sich Nachweise für Versicherer und Wirtschaftsprüfer per Ein-Klick-Export bereitstellen.
Flexible Richtlinien: Regeln können für einzelne Teams, Tools und Datentypen definiert werden.
Damit zielt Barracuda auf einen Bereich, der in vielen Unternehmen bislang zwischen IT-Sicherheit, Datenschutz und Fachabteilungen liegt. Genau dort entstehen Risiken, wenn Beschäftigte nicht freigegebene KI-Dienste verwenden oder vertrauliche Inhalte in Prompts und Uploads übertragen.
Vereinfachte Verwaltung soll Fachkräftemangel abfedern
Viele KI-Sicherheitslösungen richten sich an größere Unternehmen mit eigenen Security- und Compliance-Teams. Für kleinere Organisationen und MSPs können komplexe Regelwerke, zusätzliches Fachwissen und hohe Kosten die Einführung erschweren. Barracuda setzt deshalb auf vorkonfigurierte Funktionen zur Erkennung sensibler Daten und eine Bereitstellung innerhalb weniger Minuten. Die Verwaltung soll sich an bekannten Firewall-Workflows orientieren. Ein geführter Konfigurationsprozess wird durch den Bailey-KI-Assistenten unterstützt.
Für MSPs ist vor allem die Mehrmandantenfähigkeit relevant. Barracuda AI Data Security ermöglicht eine zentralisierte Verwaltung mehrerer Kundenumgebungen. Gebündelte Preismodelle sollen sich zudem in bestehende Serviceangebote integrieren lassen. Für Systemhäuser entsteht damit ein mögliches neues Leistungsfeld. Die technische Plattform allein ersetzt jedoch keine belastbare KI-Governance. Dienstleister müssen gemeinsam mit ihren Kunden klären, welche KI-Anwendungen freigegeben sind, welche Daten verarbeitet werden dürfen und wie Verstöße dokumentiert werden.
Richtlinien allein reichen nicht
Geoff Turner, CEO der Elevate Technology Group, beschreibt die zentrale Herausforderung aus MSP-Sicht. Kunden nutzten bereits KI und entwickelten Richtlinien für ihre jeweiligen Sicherheitsrahmenwerke. „Richtlinien allein reichen jedoch nicht aus“, sagt Turner. Notwendig seien Kontrollmechanismen, die einfach, skalierbar und für reale Umgebungen geeignet sind.
Diese Einschätzung ist für Systemhäuser entscheidend. Ein Beratungsangebot zur KI-Einführung darf sich nicht auf Tool-Auswahl und Lizenzierung beschränken.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Zum Leistungsumfang gehören deshalb auch:
die Erfassung bereits genutzter KI-Dienste
die Definition zulässiger Daten und Anwendungen
die Einrichtung technischer Regeln
die Überwachung von Interaktionen und Verstößen
die Bereitstellung von Nachweisen für Audits und Versicherer
Barracuda positioniert seine Lösung als Unterstützung für genau diese Aufgaben. Ob der Ansatz im Alltag tatsächlich den Administrationsaufwand reduziert, hängt davon ab, wie gut sich die Regeln an unterschiedliche Kundenumgebungen anpassen lassen.
Chance für standardisierte Managed Services
Für MSPs kann KI-Sicherheit zu einem standardisierten Bestandteil bestehender Managed Services werden. Zentrale Verwaltung und mehrmandantenfähige Strukturen erleichtern dabei die Betreuung mehrerer Kunden. Gleichzeitig steigt die Verantwortung des Dienstleisters. Wer KI-Nutzung technisch kontrolliert, muss auch Zuständigkeiten, Eskalationswege und Datenschutzfragen sauber dokumentieren.
Die Markteinführung zeigt vor allem eines. KI-Governance wird vom abstrakten Compliance-Thema zum operativen Service. Systemhäuser, die ihre Kunden bei der sicheren Nutzung generativer KI unterstützen, können daraus Beratungs-, Implementierungs- und Betriebsleistungen entwickeln. Allerdings müssen technische Kontrollen mit klaren Prozessen verbunden werden. Ansonsten bleibt auch die zentrale Plattform nur ein weiterer Baustein im Sicherheitsstack.