Auf der diesjährigen Splunk .conf26 in Denver hat Cisco drei KI-Neuerungen vorgestellt: darunter eine Tokenomics-Lösung, der Ausbau der Splunk-AWS-Kooperation sowie eine lokale Splunk-KI auf Basis einer mit Nvidia entwickelten Referenzarchitektur.
Die Splunk .conf26 fand dieses Jahr vom 14. bis 17. September im Colorado Convention Center in Denver statt.
(Bild: Cisco)
Auf der Splunk .conf26 präsentierte Cisco mehrere Neuerungen für den Einsatz von KI in Unternehmen. Im Mittelpunkt standen drei Ankündigungen, die vertrauenswürdige KI in Unternehmen voranbringen sollen.
Eine Neuerung stellte die Splunk Agent Observability dar. Damit adressiert Cisco die Frage nach den Kosten von KI-Anwendungen. Die Lösung erfasst in Echtzeit, wie viele Tokens – also Verarbeitungseinheiten von Sprachmodellen, nach denen die Nutzung abgerechnet wird – verbraucht werden. Zudem hat Cisco den Cisco AI POD for Splunk vorgestellt, eine neue Erweiterung der Cisco Secure AI Factory mit Nvidia. Die Erweiterung bringt KI-Funktionen von Splunk in lokale Umgebungen. Außerdem bauen Splunk und AWS ihre Partnerschaft im Rahmen einer mehrjährigen Vereinbarung zur gemeinsamen Produktentwicklung aus. Ziel der Zusammenarbeit ist ein agentenbasiertes Security Operations Center, das auf KI-gestützte Angriffe reagieren kann.
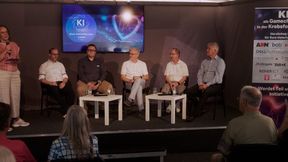
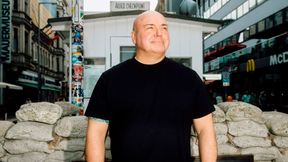
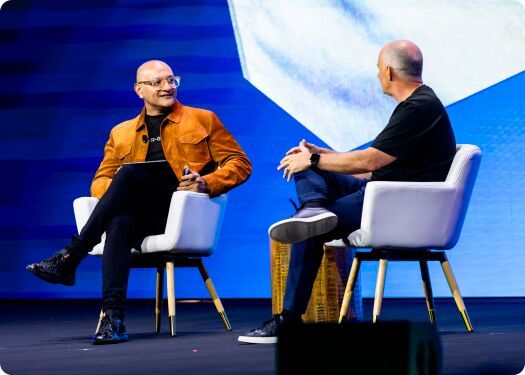
„Was dem unternehmensweiten Einsatz von KI heute am häufigsten entgegensteht, ist die komplizierte Bereitstellung“, sagte Jeetu Patel, President und Chief Product Officer von Cisco (links im Bild).
(Bild: Cisco)
Cisco und Nvidia schaffen Basis für lokale Splunk-KI
Cisco und Nvidia erweitern ihre Partnerschaft, um Splunk-KI-Funktionen in On-Premises-, Private-Cloud- und Air-Gapped-Umgebungen verfügbar zu machen. Zielgruppe sind Unternehmen, die sensible Daten nicht in die Cloud auslagern können oder dürfen.
Technische Grundlage ist die Referenzarchitektur Cisco Secure AI Factory with Nvidia, die auf den Cisco AI PODs aufsetzt. Die neueste Konfiguration, der Cisco AI POD for Splunk, kombiniert eine neue KI-Runtime-Software, Cisco-Infrastruktur, Nvidia-Beschleuniger und eine Kubernetes-basierte Architektur. Sie ist für Splunk-AI-Workloads vorvalidiert und ab sofort verfügbar. Bei der Umsetzung auf eigener Infrastruktur unterstützen Partner wie bitsIO, Wipro und World Wide Technology.
Indem wir die KI von Splunk auf der Infrastruktur ausführen, können Kunden KI schneller, mit voller Kontrolle und sicherem Gefühl produktiv nutzen.
Jeetu Patel, President und Chief Product Officer von Cisco
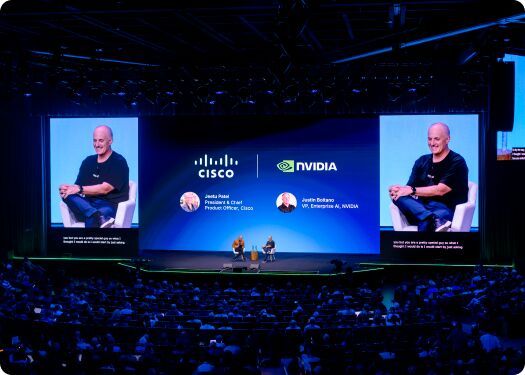
„Unternehmen müssen KI direkt dorthin bringen können, wo ihre Daten liegen“, erklärte Justin Boitano, Vice President of Enterprise AI bei Nvidia.
(Bild: Cisco)
Splunk AI Assistant ist ab jetzt verfügbar. Der Agent Launchpad soll im weiteren Jahresverlauf verfügbar sein. Gemeinsam sollen sie Ad-hoc-Analysen mittels KI-Agenten und den Aufbau maßgeschneiderter Agenten für verschiedenste Anwendungsfälle (einschließlich des agentenbasierten SOC) für Teams ermöglichen, die Splunk im eigenen Rechenzentrum betreiben wollen. Die neue Lösung soll so „KI direkt dorthin bringen können, wo ihre Daten liegen – insbesondere dann, wenn strenge Sicherheits- und Souveränitätsanforderungen den Verbleib kritischer Workloads im eigenen Rechenzentrum erfordern.“
Unternehmen erhalten eine leistungsstarke Full-Stack-Basis für agentenbasierte SecOps – unabhängig davon, wo sie ihre Infrastruktur betreiben.
Justin Boitano, Vice President of Enterprise AI bei Nvidia
Agenten-Performance und Token-Verbrauch auf einen Blick
Die zweite Neuerung stellt die neue Tokenomics-Lösung Splunk Agent Observability dar. Diese soll das Verhalten von KI-Agenten und Modellen in Echtzeit über den gesamten KI-Stack überwachen. Konkret sollen Runtime-Guardrails fehlerhafte oder unsichere Aktionen wie Halluzinationen oder den Abfluss sensibler Daten unterbinden. Ziel soll sein, dass Unternehmen die Einführung von KI direkt mit messbarem geschäftlichen Mehrwert verknüpfen können.
Ursprünglich als On-Premises-Angebot angekündigt, ist die Lösung nun auch in der Splunk Observability Cloud und in Cisco Cloud Control verfügbar. Als Teil von Agent Observability erfasst die Tokenomics-Funktion den Token-Verbrauch – sowohl von KI-Agenten als auch von Mitarbeitenden, die Coding-Assistenten wie Claude Code, Codex oder Cursor nutzen – und ordnet ihn Verursachern zu. Über das Cisco Deep Time Series Model werden zudem Verbrauchsmuster prognostiziert, sodass sich Kostenentwicklungen vor Ende eines Abrechnungszeitraums abschätzen lassen.
Weitere Observability-Neuerungen:
Observability Studio: Anwendungen sollen von Beginn an messbar angelegt werden („born observable“).
Network Intelligence App: Bringt Netzwerktopologie, Gerätezustand und Ereignisse aus Cisco-Systemen nach Splunk, um Alarme bis zum auslösenden Gerät zurückzuverfolgen.
Neue Editionen Essentials und Premier für die Observability Cloud mit Log-Analysefunktionen zum Debugging von Anwendungs- und Infrastrukturproblemen.
Splunk und AWS bündeln Kräfte für agentenbasierte SOC
Weiterhin bauen Splunk und AWS ihre Partnerschaft im Rahmen einer mehrjährigen Vereinbarung zur gemeinsamen Produktentwicklung aus. Ziel der Kooperation ist es, das agentenbasiertes SOC so weiterzuentwickeln, dass es mit dem rasanten Tempo KI-gestützter Angriffe Schritt hält.
Splunk bietet in der Kooperation die Datenplattform und die Bedrohungserkennung. AWS stellt die Reichweite einer globalen Cloud zur Verfügung. Zusammen soll die agentenbasierte Lösung Sicherheitsanalysten bei Bedrohungserkennung, Untersuchung und Incident Response unterstützen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Hintergrund ist nach Darstellung des Unternehmens die Beobachtung, dass KI-gestützte Angriffe schneller ablaufen, als SecOps-Teams mit manuellen Methoden reagieren können. Ein agentenbasiertes SOC soll Analyse und Reaktion beschleunigen, ohne dabei Datensouveränität und menschliche Kontrolle aufzugeben.
Mit der Kombination aus unternehmensweiter Telemetrie und spezialisierten KI-Agenten, die auf Frontier- sowie domänenspezifischen Modellen basieren, möchte Splunk die Splunk Agentic SOC Workforce nun erweitern:
Die neuen Funktionen sollen von Detection Engineering und proaktives Threat Hunting über autonome Untersuchungen und koordinierte Incident Response bis hin zur Policy Governance reichen.
Durch die Korrelation von Full-Stack-Maschinendaten aus Netzwerk-, Cloud-, Anwendungs- und Identitätsumgebungen sollen die Agenten Schlussfolgerungen und Bewertungen liefern.
Auf diese Weise soll das Alarmrauschen reduziert und die durchschnittliche Behebungszeit (Mean Time to Remediate) verkürzt werden.