Mit Gravityzone Exposure Management will Bitdefender interne und internetnahe Risiken in einer Oberfläche zusammenführen. Die Lösung priorisiert Schwachstellen, macht mögliche Angriffspfade sichtbar und soll Teams beim Härten von Systemen entlasten.
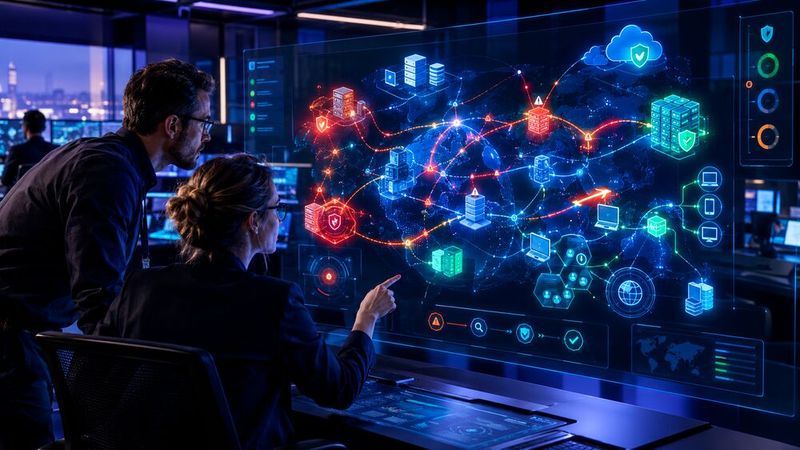
Gravityzone Exposure Management von Bitdefender soll Schwachstellen priorisieren, mögliche Angriffspfade sichtbar machen und Teams beim Härten von Systemen entlasten.
(Bild: Dall-E / KI-generiert)
38 Prozent der weltweit befragten Security-Praktiker nennen den Aufwand für Regeln zur Systemhärtung und deren Ausnahmen als Hindernis beim Verkleinern der Angriffsfläche. Das geht aus dem Cybersecurity Assessment 2026 von Bitdefender hervor, für das der Anbieter 1.200 Fachleute befragte.
Die Umfrage nennt zwei weitere Hürden: 35,4 Prozent der Befragten sorgen sich, dass Sicherheitsmaßnahmen den Betrieb beeinträchtigen könnten; 34,6 Prozent sehen fehlende Ressourcen als Problem. In Deutschland liegen die Werte bei 23 beziehungsweise 32 Prozent. Beim Aufwand für Härtungsregeln entspricht der deutsche Anteil mit 38,5 Prozent fast dem globalen Wert.
Risiken erfassen und nach Wirkung ordnen
Das Tool Gravityzone Exposure Management soll Schwachstellen an internen und mit dem Internet verbundenen Systemen sichtbar machen. Auf Endpunkten erfasst die Lösung laut Bitdefender unter anderem:
ungepatchte Betriebssysteme,
Schwächen in Drittanbieter-Software,
unsichere Konfigurationen und
riskantes Nutzerverhalten.
Ein Modul für External Attack Surface Management (EASM) prüft internetverbundene Ressourcen auf Schatten-IT, fehlerhafte Diensteinstellungen und exponierte Subdomains.
Die Ergebnisse fasst die Plattform in einer Ansicht zusammen und ordnet sie nach ihrer möglichen Bedeutung. Sicherheitsteams sollen dadurch erkennen können, welche Lücken zuerst bearbeitet werden sollten. Bitdefender zufolge dokumentiert das System außerdem Veränderungen des Sicherheitsstatus im Zeitverlauf und gibt Hinweise zur Behebung.
Angriffspfade und gefährdete Identitäten
Neben einzelnen Schwachstellen bildet die Lösung mögliche Verbindungen zwischen Angriffsvektoren ab. Sie soll zeigen, welche Wege ein Angreifer nutzen könnte, um an sensible Daten, privilegierte Konten oder andere kritische Systeme zu gelangen. Auch Identitäten, deren Übernahme besonders schwerwiegende Folgen hätte, werden hervorgehoben.
Der Ansatz soll die Priorisierung erleichtern: Statt jede gefundene Lücke gleich zu behandeln, können Teams Risiken nach dem möglichen Schaden für die Organisation bewerten.
Dynamische Härtung gegen missbrauchte Werkzeuge
Gravityzone Exposure Management soll zudem typische Nutzungsmuster beobachten und den Einsatz bestimmter Werkzeuge einschränken, wenn sie für Angriffe missbraucht werden könnten. Bitdefender nennt Powershell und die Windows Management Instrumentation Command-Line (WMIC), die Angreifer unter anderem für sogenannte Living-off-the-Land-Angriffe verwenden.
Nach Darstellung des Herstellers passt die Lösung die Einschränkungen an das Verhalten der Nutzer an. Damit soll sie den Bedarf an statischen Regeln verringern, die Sicherheitsteams laufend aktualisieren und verwalten müssen. Bitdefender-Präsident und General Manager Andrei Florescu ist überzeugt, dass „Gravityzone Exposure Management schlanken IT-Teams wieder Kontrolle über ihre Angriffsfläche“ gibt.
Plattformansatz soll knappe Teams entlasten
Bitdefender positioniert das Angebot als Ergänzung seiner Gravityzone-Plattform für Sicherheit, Risikomanagement und Compliance. Dazu gehören laut Unternehmen unter anderem Endpoint Detection and Response (EDR), Extended Detection and Response (XDR), cloudnative Sicherheit und PHASR (Proactive Hardening and Attack Surface Reduction). Außerdem verweist Bitdefender auf Kontextinformationen zu Erkennungen sowie den Zugang zu Managed Detection and Response (MDR).
Der Plattformansatz adressiert ein praktisches Problem: Eine größere Zahl erkannter Schwachstellen hilft wenig, wenn Teams weder die wichtigsten Risiken herausfiltern noch deren Behebung im laufenden Betrieb stemmen können. Bitdefender nennt Funktionen und Einsatzszenarien. Konkrete Kennzahlen zur Wirksamkeit oder zum Aufwand, den die Lösung in der Praxis einsparen soll, werden nicht genannt. Bitdefender verweist in diesem Zusammenhang auf eine Gartner-Prognose, nach der Unified Exposure Management Platforms bis 2028 die Hälfte des Exposure-Management-Marktes ausmachen könnten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Verfügbarkeit
Gravityzone Exposure Management ist laut Bitdefender ab sofort für Windows verfügbar. Weitere Betriebssysteme sollen folgen. Kunden können die Lösung als Add-on zu Gravityzone Business Security Enterprise oder als eigenständiges Angebot nutzen, das mit vorhandenen Endpunktsicherheitssystemen zusammenarbeitet. Zusätzliche Agenten, Konsolen oder Personalressourcen seien dafür nicht erforderlich, erklärt der Anbieter.
Bitdefender Cybersecurity Assessment Report 2026
Der Cybersecurity Assessment Report 2026 basiert auf einer unabhängigen Befragung von 1.200 IT- und Sicherheitsexperten (inklusive Entscheidungsträgern und Praktikern) in sechs Ländern, darunter Deutschland, die USA, Großbritannien, Frankreich, Italien und Singapur.