Phishing-resistente Anmeldung am System und sicherer Zutritt zum Gebäude: Der iShield Key 2 von Swissbit verbindet digitale FIDO-Authentifizierung und Physical Access in einem Token – und macht starke Sicherheit einfacher nutzbar, verwaltbar und skalierbar.
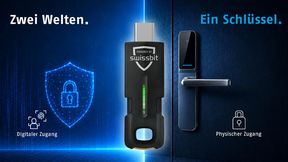
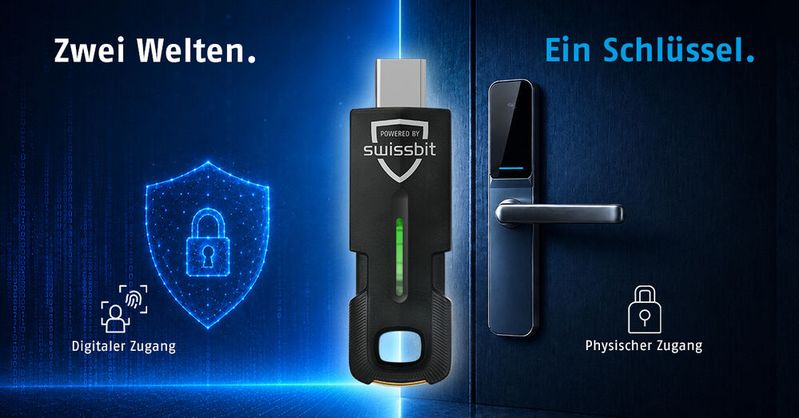
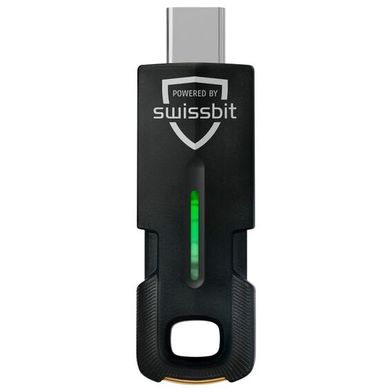
Zwei Welten. Ein Schlüssel: Der Swissbit iShield Key 2 vereint phishing-resistente Authentifizierung und physischen Zutritt in einem Security Key.
(Bild: Swissbit)
Wenn MFA allein nicht mehr reicht
Identitäten sind zu einem der wichtigsten Angriffspunkte moderner IT-Infrastrukturen geworden. Gestohlene Zugangsdaten, Phishing und kompromittierte Accounts zeigen, dass ein Passwort allein längst keinen ausreichenden Schutz mehr bietet. Multi-Faktor-Authentifizierung (MFA) ist deshalb für Unternehmen zur Sicherheitsbasis geworden. Doch MFA ist nicht gleich MFA: Entscheidend ist zunehmend, ob ein Verfahren selbst gegen Phishing-Angriffe resistent ist.
Hardwarebasierte FIDO-Authentifizierung setzt genau hier an. Statt Anwendern lediglich eine weitere Sicherheitsstufe aufzubürden, ermöglicht sie starke, weitgehend passwortlose Anmeldeprozesse. Gleichzeitig steigt der Handlungsdruck durch regulatorische Vorgaben und Sicherheitsanforderungen rund um NIS2, DORA, CRA oder KRITIS. Und auch in etablierten Cloud-Umgebungen rückt phishing-resistente Authentifizierung nach vorn: Für Microsoft Entra ID werden Passkeys beziehungsweise FIDO2 Security Keys ausdrücklich als entsprechende Authentifizierungsmethoden empfohlen. Für CISOs stellt sich damit weniger die Frage, ob starke Authentifizierung benötigt wird, sondern wie sie sich möglichst konsequent, skalierbar und anwenderfreundlich im Unternehmen etablieren lässt.
Zwei Sicherheitswelten, die bisher getrennt waren
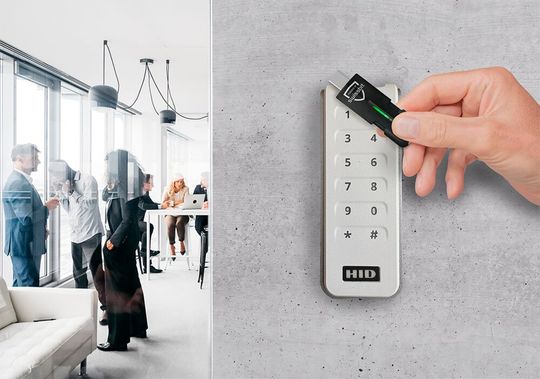
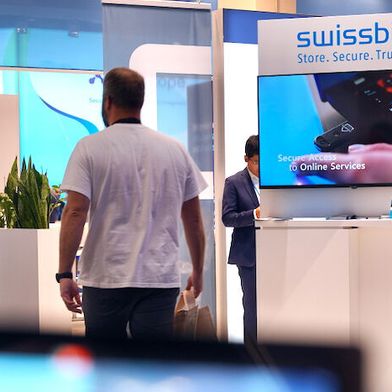
Der Swissbit iShield Key 2 lässt sich auch für den physischen Zutritt einsetzen.
(Bild: Swissbit)
Dabei endet Zugriffssicherheit nicht beim Login. Wer sich an einem Notebook, einer Cloud-Anwendung oder einem kritischen System authentifiziert, musste zuvor meist bereits eine andere Sicherheitsbarriere passieren: die Eingangstür, das Drehkreuz oder die Zugangskontrolle zum Labor, Serverraum oder Rechenzentrum. In vielen Unternehmen sind diese beiden Welten historisch getrennt. Für den physischen Zutritt gibt es Badges oder Transponder, für den digitalen Zugriff Passwort, Smartcard, App oder Security Key. Zuständigkeiten, Technologien und Verwaltungsprozesse laufen häufig nebeneinander. Genau diese Trennung nimmt der Swissbit iShield Key 2 ins Visier.
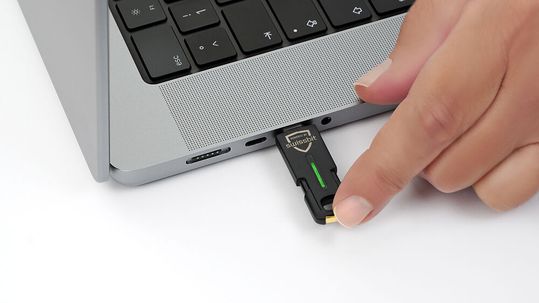
Er verbindet FIDO2-basierte, phishing-resistente digitale Authentifizierung mit Physical Access Control. Für die Anmeldung an Rechnern, Anwendungen und Online-Diensten unterstützt der iShield Key 2 unter anderem FIDO2 und Passkeys sowie je nach Ausführung weitere Verfahren wie PIV, HOTP und TOTP. Die Verbindung zu Endgeräten erfolgt über USB-A beziehungsweise USB-C oder kontaktlos per NFC. Für die Zutrittskontrolle unterstützt der iShield Key 2 die verbreiteten Technologien MIFARE DESFire EV3, HID Seos sowie LEGIC advant und LEGIC neon. So lassen sich digitale Authentifizierung und Gebäudezutritt in einem Hardware Security Key zusammenführen.
Aus zwei getrennten Zugangsmedien wird damit ein gemeinsamer Begleiter: ein Schlüssel für Tür und Login.
Sicherheit funktioniert besser, wenn sie zum Alltag gehört
Der Nutzen dieser Kombination geht über die Frage hinaus, wie viele Gegenstände Mitarbeitende am Schlüsselbund tragen. Sicherheit muss im Alltag funktionieren und das gerade bei Vorgängen, die mehrmals täglich stattfinden. Ein Schlüssel, der morgens den Zugang zum Gebäude ermöglicht und anschließend für die sichere Anmeldung an digitalen Diensten genutzt wird, wird automatisch Teil dieser täglichen Routine. Das kann die Akzeptanz starker Authentifizierung erhöhen und helfen, die konzeptionelle Trennung zwischen „IT-Sicherheit“ und „Gebäudesicherheit“ zu überwinden.
Gleichzeitig entstehen organisatorische Vorteile: Unternehmen können Hardware konsolidieren, Verwaltungsaufwand reduzieren und On- und Offboarding vereinfachen. Statt unterschiedliche Medien für physische und digitale Berechtigungen auszugeben, lässt sich bei entsprechender Systemintegration ein gemeinsamer Token in die jeweiligen Prozesse einbinden. Auch Zusatzanwendungen wie Zeiterfassung, FollowMe-Printing, Bezahlfunktionen oder Campus- und Mitarbeiterausweise lassen sich je nach Infrastruktur abbilden.
Der eigentliche Mehrwert lautet damit nicht einfach „zwei Funktionen in einem Gerät“. Es geht um weniger Silos, weniger Komplexität und eine konsistentere Sicherheitspraxis.
Ein Security Key muss in die vorhandene IT passen
Der iShield Key 2 verbindet phishing-resistente FIDO2-Authentifizierung mit Physical Access Control – gefertigt im Swissbit-Werk in Berlin, Made in Germany.
(Bild: Swissbit)
Für Unternehmen zählt allerdings nicht nur, was ein Security Key technisch beherrscht. Entscheidend ist, ob er sich in vorhandene Identity- und Access-Management-Strukturen integrieren und über seinen Lebenszyklus hinweg verwalten lässt. Der iShield Key 2 unterstützt bis zu 300 Passkeys und ist FIDO-zertifiziert; je nach Modell stehen zusätzliche Funktionen und Zertifizierungen bis hin zu FIPS 140-3 Level 3 sowie FIDO Enterprise Attestation zur Verfügung. Über die Management-Software „iShield Key Manager“ lässt sich der Key konfigurieren. Zudem ist der Token updatefähig: Firmware und zusätzliche Anwendungen können über sichere Kanäle aktualisiert beziehungsweise nachgerüstet werden. Dadurch lässt sich der Funktionsumfang auch nach der Einführung weiterentwickeln.
Auch die Herkunft der Hardware ist für viele Unternehmen inzwischen Teil der Sicherheitsbetrachtung. Der iShield Key 2 wird im firmeneigenen Swissbit-Werk in Berlin gefertigt. Swissbit verbindet dies mit hohen Qualitätsstandards und einer kontrollierten Supply Chain – ein gerade für sicherheitskritische Beschaffungsentscheidungen relevanter „Made in Germany“-Aspekt.
(Bild: Swissbit)
Integration ins Security-Ökosystem
Eine unternehmensweite Authentifizierungsstrategie entsteht jedoch nicht durch Hardware allein. Deshalb baut Swissbit parallel zur Produktfamilie ein Technologie- und Partner-Ökosystem auf. Unternehmen wie Intercede, Pointsharp, Versasec und Nexus/IN Groupe integrieren den Swissbit-Sicherheitsschlüssel in ihre IAM- und Credential-Management-Plattformen. In Verbindung mit entsprechenden Lösungen lassen sich beispielsweise hardwarebasierte Authentifizierung, zentrales Identity Management und Single Sign-on zusammendenken.
Durch die Zusammenarbeit mit Technologiepartnern schafft Swissbit die Voraussetzungen dafür, den iShield Key 2 effizient in bestehende Security- und Identity-Infrastrukturen einzubinden und unternehmensweit auszurollen. Dabei reicht der Ansatz von der Bereitstellung und zentralen Verwaltung bis hin zum Lifecycle Management der eingesetzten Security Keys.
Blick nach vorn: vorbereitet auf Post-Quantum
Wie Swissbit den iShield Key 2 technologisch weiterentwickelt, zeigt der Blick auf Post-Quantum Cryptography (PQC). Der Übergang zu quantensicheren kryptografischen Verfahren wird nicht über Nacht stattfinden – und er betrifft nicht nur einzelne Algorithmen, sondern auch Plattformen, Anwendungen und deren Zusammenspiel.
Swissbit arbeitet deshalb bereits mit dem iShield Key 2 PQC als Evaluierungsplattform für PQC-fähige FIDO-Authentifizierung. Ein Demonstrator unterstützt unter anderem ML-DSA-basierte Credentials und erlaubt dank der Updatefähigkeit der Plattform, unterschiedliche Migrationsansätze zu erproben. Swissbit untersucht damit bereits praktisch, wie klassische und Post-Quantum-Verfahren interoperabel zusammengeführt werden können.
Damit entwickelt Swissbit die iShield-Key-Plattform kontinuierlich für neue kryptografische Anforderungen weiter. Denn Sicherheitsinfrastrukturen müssen sich anpassen können, wenn sich Bedrohungen, Standards und regulatorische Rahmenbedingungen verändern – ohne dass Unternehmen ihre bestehende Sicherheitsarchitektur bei jedem Technologiesprung neu aufbauen müssen.
Aus zwei Welten wird ein Sicherheitskonzept
Bei aller technologischen Weiterentwicklung bleibt der zentrale Ansatz des iShield Key 2 klar: Er verbindet zwei bislang häufig getrennte Sicherheitsbereiche. Er bietet eine moderne, phishing-resistente Hardwarebasis für digitale Identitäten und verknüpft diese mit dem physischen Zugang zum Unternehmen.
Für CISOs eröffnet das einen pragmatischen Weg zu mehr Sicherheit: starke Authentifizierung, weniger Komplexität und einen Sicherheitsschlüssel, der im Arbeitsalltag täglich präsent ist. Zwei Welten. Ein Schlüssel.
(ID:50994713)
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.