KI-Agenten erledigen oft Aufgaben in CRM-, HR- und Finanzsystemen. Island will ihren Zugriff auf Web- und interne Anwendungen im Enterprise Browser nach Unternehmensregeln begrenzen – vom erlaubten Lesen und Schreiben bis zur Protokollierung jeder Aktion.
Mit dem Enterprise Browser von Island sollen KI-Agenten auf SaaS-, interne und öffentliche Webanwendungen zugreifen können – unter Einhaltung der bestehenden Unternehmensrichtlinien und Sicherheitskontrollen.
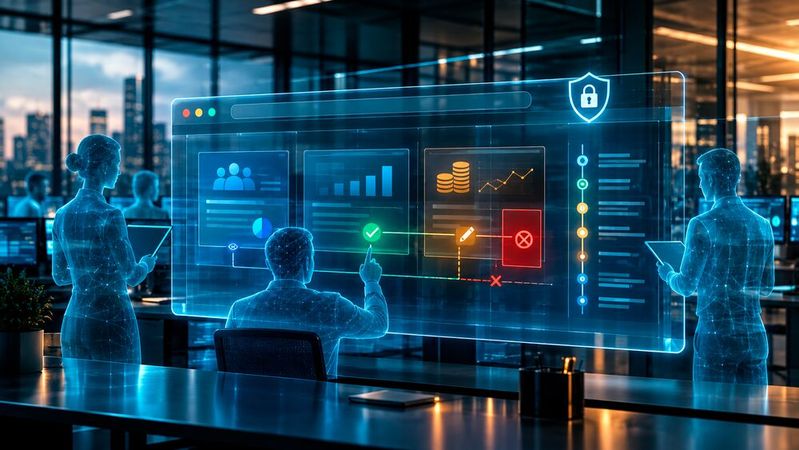
(Bild: Dall-E / KI-generiert)
Der Browser wird zur Kontrollschicht für KI-Agenten – so lautet der Ansatz von Island. Das Unternehmen hat den „Enterprise Browser for Agents“ vorgestellt. Er soll den Zugriff von Agenten auf Web- und interne Anwendungen nach den Vorgaben des jeweiligen Unternehmens steuern. Im Mittelpunkt stehen dabei Browseraktionen, nicht die Steuerung des KI-Agenten selbst.
Berechtigungen bis auf Aktionsebene
KI-Agenten übernehmen laut Island bereits Aufgaben in verschiedenen Unternehmensbereichen: Sie aktualisieren etwa CRM-Datensätze, unterstützen Onboarding-Prozesse oder bearbeiten Rechnungen. Dafür greifen sie auf dieselben Anwendungen zu wie Beschäftigte. Island will diesen Zugriff innerhalb des Browsers begrenzen, statt Sicherheitskontrollen nachträglich an bestehende Systeme anzufügen.
Die Regeln sollen sich pro Agent und Anwendung festlegen lassen. Unternehmen können etwa bestimmen, welche Seiten und Browser-Werkzeuge ein Agent verwenden darf, welche Aktionen im Document Object Model (DOM) erlaubt sind und ob er Daten nur lesen oder auch verändern kann. Auch für Model Context Protocol (MCP) soll sich der Zugriff auf freigegebene Funktionen beschränken lassen.
Die Regeln für einzelne Agenten und Anwendungen sollen auf Sicherheitsfunktionen aufbauen, die Island bereits in seinem Browser einsetzt. CTO und Mitgründer Dan Amiga begründet das mit der vorhandenen Identitätsverwaltung, dem Schutz von Zugangsdaten und der Nachvollziehbarkeit von Aktionen: „Island hatte bereits, was Agenten brauchen: Identity Federation, Datengrenzen, die Isolierung von Zugangsdaten und eine lückenlose Nachvollziehbarkeit – all das wurde im Produktivbetrieb erprobt.“ Die Agentenrichtlinien sollen diese Schutzmechanismen laut Amiga auf die Arbeit von KI-Agenten übertragen.
Identität, Protokollierung und eingeschränkte Schreibrechte
Der Browser soll Agenten an die Unternehmensidentität eines Nutzers binden und dessen Berechtigungen übernehmen. Richtlinien können laut Island für den Nutzer, für Nutzer und Agent gemeinsam oder ausschließlich für Agenten gelten. Protokolle sollen außerdem unterscheiden, ob eine Aktion von einem Menschen oder einem Agenten stammt. Sitzungen lassen sich dem Unternehmen zufolge auch visuell aufzeichnen – einschließlich besuchter Seiten, Klicks und Formularübermittlungen.
Für sensible Systeme sieht Island einen Nur-Lese-Modus vor. Agenten könnten dann Daten in ERP- und anderen führenden Geschäftssystemen abrufen, ohne Einträge zu ändern, Vorgänge abzusenden oder Datensätze zu löschen. Das kann das Risiko unbeabsichtigter Änderungen begrenzen, schränkt aber zugleich ein, welche Prozesse sich vollständig automatisieren lassen.
Weitere vorgesehene Kontrollen betreffen Daten und Zugangsdaten:
Island will Inhalte, Zwischenablage, Datei-Uploads, Druckvorgänge und Bildschirmaufnahmen prüfen, bevor Daten verschlüsselt werden.
Ein integrierter Zugangsdaten-Tresor soll Anmeldedaten direkt in Formulare einsetzen. So sollen Passwörter auch bei Anwendungen ohne Identity-Provider-Anbindung dem Kontextfenster des Modells fernbleiben.
ZTNA-Konnektoren sollen den Zugriff auf ausdrücklich freigegebene interne Anwendungen begrenzen und dabei Identität sowie Gerätezustand berücksichtigen.
Island nennt SOC 2, ISO 27001, HIPAA, PCI DSS und den EU AI Act als relevante Anforderungen für Protokollierung und Compliance. Die Nennung dieser Standards belegt jedoch für sich genommen nicht, dass ein konkreter Einsatz alle jeweiligen Anforderungen erfüllt. Unternehmen müssen die Umsetzung und ihre Geltung für die eigenen Prozesse prüfen.
Token-Verbrauch und Laufzeit im Blick
Island führt auch Effizienzargumente an. Screenshot-basierte Browser-Erweiterungen ließen KI-Modelle Webseiten anhand von Bildern interpretieren. Islands eigene Browser-Engine stelle dagegen strukturierte Seitendaten über annotierte Schnittstellen bereit. Das könne den Token-Bedarf senken und Interaktionen verlässlicher machen, erklärt das Unternehmen.
Bei wiederkehrenden Abläufen sollen gespeicherte Navigationspfade und vorab geladene Ressourcen weitere Durchläufe beschleunigen. Ergänzend will Island Ladezeiten, Verzögerungen bei Interaktionen, Fehler und Abschlussquoten erfassen. Damit könnten Teams Engpässe untersuchen und den Beitrag der Automatisierung bewerten.
Wie sich die Regeln in komplexen Agenten-Workflows verhalten, muss sich im praktischen Einsatz zeigen. Entscheidend ist daher nicht allein, welche Kontrollen der Browser anbietet, sondern ob Unternehmen sie passend konfigurieren und ihre Wirkung nachvollziehbar messen können.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.