




Schrems III ante portas? US-Urteil bringt EU-US Data Privacy Framework ins Wanken
Anbieter zum Thema


Ein Urteil des US Supreme Court zur Federal Trade Commission trifft eine tragende Annahme des transatlantischen Datenschutzes. Aufgehoben ist deshalb noch nichts – aber Vorsorge (wieder einmal) geboten. Was Trump v. Slaughter für die transatlantische Datenübermittlung bedeutet – und was nicht.
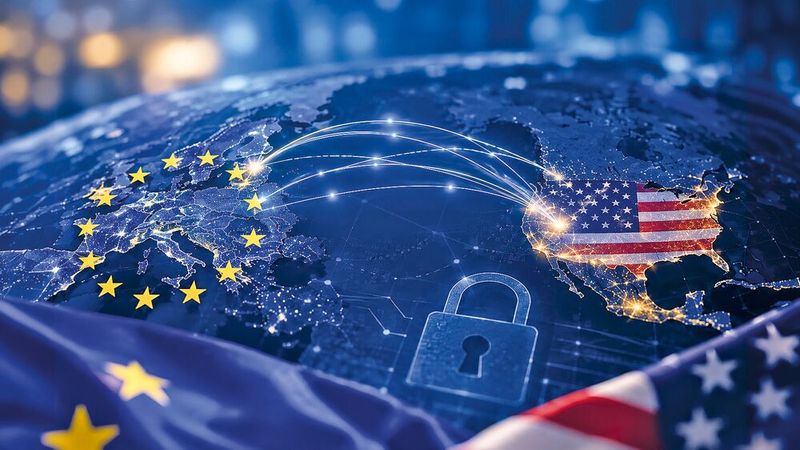
Wer in Europa Software-as-a-Service oder einen Cloud-Speicher aus den USA einsetzt, stützt sich nicht selten auf ein umstrittenes Fundament: das EU-US Data Privacy Framework (DPF). Es beruht auf einem Angemessenheitsbeschluss der EU-Kommission vom 10. Juli 2023. Dieser Beschluss bescheinigt den Vereinigten Staaten – begrenzt auf zertifizierte Unternehmen – ein Datenschutzniveau, das dem in der EU gewährleisteten Schutzniveau der Sache nach gleichwertig ist. Die praktische Folge: Personenbezogene Daten dürfen inzwischen an mehr als 5.000 zertifizierte US-Unternehmen und Organisationen übermittelt werden, ohne dass zusätzliche Garantien oder Genehmigungen nötig wären.
Das DPF funktioniert über eine Selbstverpflichtung, die einer Aufsicht unterliegt. Interessierte Anbieter zertifizieren sich beim US-Handelsministerium und verpflichten sich auf bestimmte Datenschutzgrundsätze. Die Liste der zertifizierten Unternehmen ist öffentlich unter www.dataprivacyframework.gov/list einsehbar. Kontrolliert und sanktioniert wird diese Verpflichtung von der Federal Trade Commission (FTC), die einen Verstoß als irreführende Geschäftspraxis verfolgen kann. Die FTC ist damit im DPF das, was in Europa die Datenschutzaufsichtsbehörden sind – und genau deshalb war ihre institutionelle Unabhängigkeit für Brüssel kein Randthema, sondern Voraussetzung. Art. 45 Abs. 2 lit. b DSGVO nennt die Existenz und das wirksame Funktionieren unabhängiger Aufsichtsbehörden ausdrücklich als Kriterium der Angemessenheitsprüfung.
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen

