Beschäftigte nutzen KI für unterschiedliche Aufgaben. Klare Regeln und Unterstützung seitens der Unternehmen gibt es dafür oft aber nicht. Statt die Eigeninitiative zu blockieren, sollten Firmen sie transparent machen, bewerten und in sichere Bahnen lenken.
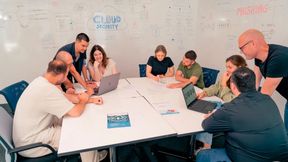
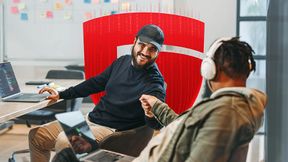
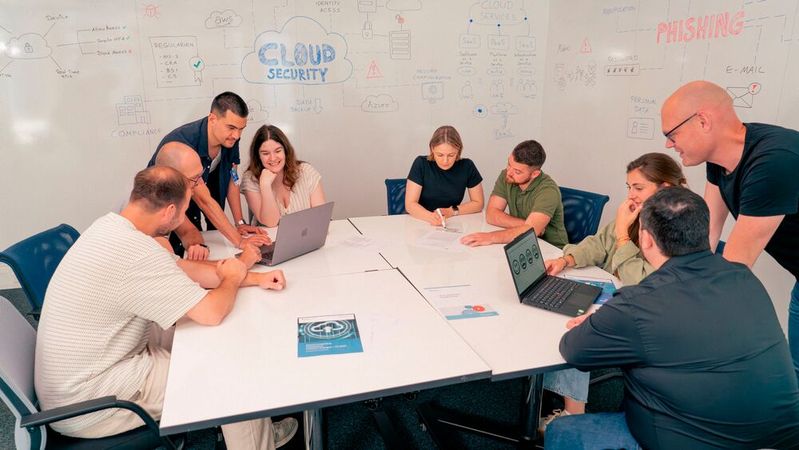
Im Team über IT-Sicherheit und Cloud-Anwendungen: Auch für den Einsatz von KI im Unternehmen braucht es klare Regeln und Verantwortlichkeiten.
(Bild: Fraunhofer Academy)
KI wird in vielen Unternehmen nicht vollständig zentral geplant eingeführt. Häufig entdecken Beschäftigte selbst sinnvolle Einsatzmöglichkeiten, bevor KI-Richtlinien und freigegebene Werkzeuge vorhanden sind. Eine Befragung der Universität Konstanz zeigt das deutlich: Nur gut die Hälfte der KI-Nutzenden gab an, dass ihr meistgenutztes KI-Tool offiziell vom Arbeitgeber eingeführt wurde.
Für Unternehmen entsteht daraus ein Spannungsfeld: Sie sollten diese Eigeninitiative und die damit verbundenen Vorteile ermöglichen und zugleich verhindern, dass sensible Daten unkontrolliert verarbeitet oder KI-Ergebnisse ungeprüft übernommen werden. Gefragt ist ein Rahmen, der tatsächliche Bedarfe aufgreift, Risiken differenziert bewertet und Verantwortlichkeiten klärt.
Wo Beschäftigte auf nicht freigegebene KI-Dienste ausweichen, können vertrauliche Informationen, personenbezogene Daten oder interne Dokumente außerhalb der vorgesehenen Schutzmaßnahmen verarbeitet werden.
Am Anfang steht daher eine Bestandsaufnahme. Unternehmen sollten erfassen, welche Werkzeuge eingesetzt werden, für welche Aufgaben sie genutzt werden und welche Daten dafür erforderlich sind. Erst diese Verbindung von Anwendung, Einsatzzweck und Daten ermöglicht eine fundierte Bewertung.
Gerade informell entstandene Nutzung liefert dabei wertvolle Hinweise. Sie zeigt, wo geeignete freigegebene Lösungen fehlen oder bestehende Angebote im Arbeitsalltag nicht ausreichen. Eine nicht freigegebene Anwendung ist deshalb nicht nur ein Sicherheitsproblem, sondern auch ein Signal für einen möglicherweise berechtigten Bedarf. Statt bei einem Verbot stehenzubleiben, sollten Unternehmen prüfen, wie sich dieser sicher unterstützen lässt.
Unternehmen sollten KI weder unkontrolliert wachsen lassen noch durch pauschale Verbote ausbremsen.
Denis Feth, Abteilungsleiter Security Engineering bei Fraunhofer IESE
Risiken nach Einsatzzweck bewerten
Dabei sollte risikobasiert vorgegangen werden, denn nicht jede KI-Anwendung bringt dieselben Risiken mit sich. Eine Anwendung zur Ideenfindung mit öffentlichen Informationen ist anders zu bewerten als ein System, das auf Kundendaten zugreift, Code erzeugt oder eigenständig Aktionen ausführt. Entscheidend sind Einsatzzweck, Sensibilität der Daten, erforderliche Berechtigungen und der mögliche Schaden einer Fehlentscheidung.
Daraus lassen sich konkrete Spielregeln ableiten:
Welche Anwendungen sind freigegeben? Welche Daten dürfen verarbeitet werden?
Welche Einsatzbereiche sind ausgeschlossen?
Wann ist eine zusätzliche Genehmigung erforderlich?
Und unter welchen Voraussetzungen dürfen KI-generierte Ergebnisse weiterverwendet werden?
Gerade der letzte Punkt ist wichtig und darf nicht vernachlässigt werden. KI-Ergebnisse können falsch, unvollständig oder sicherheitskritisch sein. In Veracodes Sicherheitstests vom Oktober 2026 erzeugten 18 untersuchte Sprachmodelle bei rund 38 Prozent der Testaufgaben Code mit erkennbaren Schwachstellen.
Regeln allein genügen jedoch nicht. Beschäftigte müssen verstehen, warum sie gelten und wie sie im Arbeitsalltag anzuwenden sind. Artikel 4 des EU AI Act verpflichtet Anbieter und Betreiber von KI-Systemen dazu, Maßnahmen zur Entwicklung ausreichender KI-Kompetenz bei den mit Betrieb und Nutzung befassten Personen zu ergreifen.
Unterstützungsangebote sollten dabei an konkreten Situationen ansetzen:
Welche Informationen dürfen eingegeben werden?
Wie lassen sich KI-Ergebnisse kritisch prüfen?
Wann ist eine menschliche Freigabe erforderlich?
Was ist bei einer versehentlichen Weitergabe sensibler Daten zu tun?
Praktische Übungen in kontrollierten Lern- oder Testumgebungen können dabei hilfreicher sein als rein theoretische Unterweisungen. Unternehmen sollten außerdem geeignete Alternativen zu nicht freigegebenen Diensten bereitstellen. Wer eine Anwendung untersagt, ohne den dahinterliegenden Bedarf zu berücksichtigen, erhöht das Risiko, dass die Nutzung lediglich unsichtbar weitergeht.
Damit aus Regeln und Kompetenzen ein belastbarer Rahmen wird, muss feststehen, wer über Bewertung, Freigabe und Betrieb einer KI-Anwendung entscheidet. Je nach Einsatzzweck können neben dem Fachbereich insbesondere IT, Informationssicherheit, Datenschutz und Recht beteiligt sein.
Vor einer Freigabe sollte geklärt werden, welche Daten und Berechtigungen die Anwendung benötigt, welche Systeme angebunden werden, wo Daten verarbeitet werden, welche Entscheidungen automatisiert getroffen werden dürfen und wann eine menschliche Prüfung erforderlich ist.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Statt bei einem Verbot stehenzubleiben, sollten Unternehmen prüfen, wie sich dieser sicher unterstützen lässt.
Denis Feth, Abteilungsleiter Security Engineering bei Fraunhofer IESE
Freigaben kontinuierlich überprüfen
Sichere KI-Nutzung ist kein einmaliges Projekt. Neue Funktionen, Schnittstellen, Berechtigungen oder geänderte Bedingungen eines Anbieters können das Risikoprofil einer freigegebenen Lösung verändern. Gleiches gilt, wenn eine Anwendung später für andere Aufgaben oder Daten eingesetzt wird. Unternehmen sollten deshalb festlegen, welche Änderungen eine Neubewertung auslösen.
Gerade kleine und mittelständische Unternehmen können diese Aufgaben oft nicht vollständig mit eigenen Ressourcen abdecken. IT-Dienstleister, Systemhäuser und Forschungseinrichtungen können sie dabei unterstützen, Lösungen zu bewerten, technische und organisatorische Vorgaben umzusetzen und KI-Anwendungen in bestehende IT- und Sicherheitskonzepte einzubetten.
Unternehmen sollten KI weder unkontrolliert wachsen lassen noch durch pauschale Verbote ausbremsen. Entscheidend ist ein Rahmen, in dem Beschäftigte sinnvolle Anwendungen nutzen können, ohne Sicherheit, Datenschutz und Verantwortlichkeit aus dem Blick zu verlieren.
Dafür müssen Unternehmen die tatsächliche Nutzung kennen, Bedarfe verstehen, Risiken bewerten und daraus geeignete Werkzeuge, Spielregeln und Verantwortlichkeiten ableiten. So wird informelle KI-Nutzung nicht nur zum Risiko, sondern auch zum Ausgangspunkt für eine sichere und bedarfsgerechte Gestaltung.
Abteilungsleiter Security Engineering bei Fraunhofer IESE Denis Feth leitet die Abteilung Security Engineering am Fraunhofer-Institut für Experimentelles Software Engineering IESE in Kaiserslautern.