Datadog Report warnt vor KI-Schlüsseln Kritische Cloud-Schwachstellen haben sich vervierfacht

Von Agnes Panjas 3 min Lesedauer

Anbieter zum Thema

Laut einem Datadog Report hat sich die mediane Zahl kritischer Schwachstellen in untersuchten Cloud-Anwendungen von Februar bis November 2026 vervierfacht. Vor allem langlebige KI-API-Schlüssel und anfällige Softwarepakete erleichtern Angreifenden den Zugang.

Viermal so viele Schwachstellen: In Cloud-Diensten ist laut dem Datadog Report die Zahl kritischer und schwerwiegender Lücken binnen neun Monaten stark gestiegen.(Bild:  Gemini / KI-generiert)
Viermal so viele Schwachstellen: In Cloud-Diensten ist laut dem Datadog Report die Zahl kritischer und schwerwiegender Lücken binnen neun Monaten stark gestiegen.
(Bild: Gemini / KI-generiert)

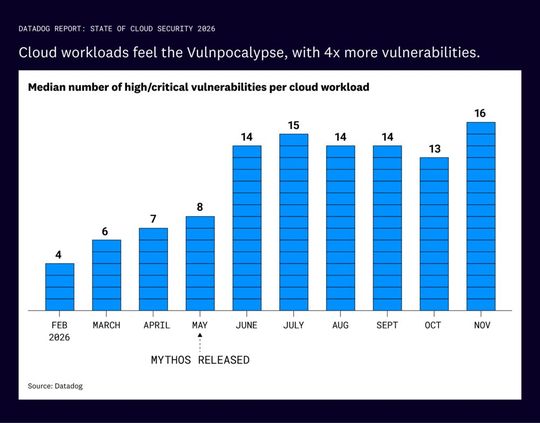
In den von Datadog untersuchten Cloud-Diensten hat sich die mediane Anzahl von Schwachstellen mit hohem oder kritischem Schweregrad vervierfacht: von vier im Februar 2026 auf rund 16 im November. Das geht aus dem neuen Report „State of Cloud Security 2026“ hervor.

Cloud-Workloads sind von der „Vulncopalypse“ betroffen – die Anzahl der Sicherheitslücken hat sich vervierfacht.(Bild:  Datadog)
Cloud-Workloads sind von der „Vulncopalypse“ betroffen – die Anzahl der Sicherheitslücken hat sich vervierfacht.
(Bild: Datadog)

Die Ergebnisse zeigen zudem, dass die „Vulnpocalypse“ mehr ist als eine theoretische Sorge: Cloud-Anwendungen enthalten immer mehr schwerwiegende, bekannte Schwachstellen. Umso wichtiger ist ein solides Sicherheitsfundament, das die Reichweite von Angreifenden begrenzt, falls sich diese Zugang zu einer Anwendung verschaffen.

Was ist eine Vulnpocalypse?

„Vulnpocalypse“ ist ein zugespieltes Schlagwort aus dem Englischen – eine Verbindung von „vulnerability“ („Schwachstelle“) und „apocalypse“. Es beschreibt eine starke Zunahme bekannter Sicherheitslücken, die Unternehmen und ihre Cloud-Systeme unter erhöhten Druck setzt. Es ist kein fest definierter Fachbegriff.

Langlebige KI-Schlüssel geben Angreifenden mehr Zeit

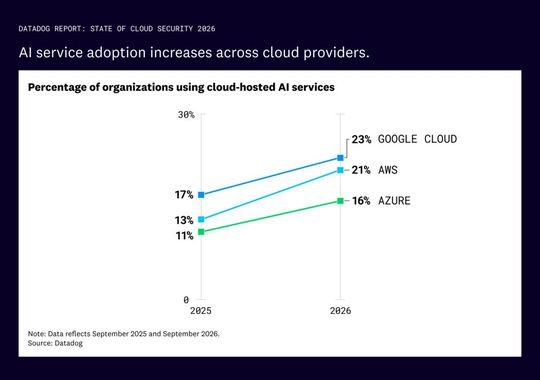
Die Nutzung von KI-Diensten nimmt bei allen Cloud-Anbietern zu.(Bild:  Datadog)
Die Nutzung von KI-Diensten nimmt bei allen Cloud-Anbietern zu.
(Bild: Datadog)

Die Auswirkungen einer kompromittierten Anwendung zu begrenzen, bedeutet auch, die Schlüssel zu schützen, mit denen sie auf andere Dienste zugreift. Mehr als jede fünfte von Datadog analysierte Organisation nutzt Cloud-KI-Dienste. Um deren Einführung zu erleichtern, bieten Cloud-Anbieter langlebige API-Schlüssel an, die bis zum Widerruf gültig bleiben können. Angreifende können gestohlene Schlüssel entsprechend lange verwenden. Laut Datadog setzt fast die Hälfte der Organisationen, die Google Gemini nutzen, langlebige Gemini-API-Schlüssel ein. Bei Amazon Bedrock sind es 17 Prozent mit langlebigen Bedrock-API-Schlüsseln.

Angreifende brauchen kein eigenes KI-Modell, wenn sie den Schlüssel zu einem anderen Modell stehlen können.

Andrew Krug, Head of Security Advocacy bei Datadog

Krug plädiert deswegen dafür, dass „Teams beim Entwickeln von KI-Anwendungen wo immer möglich temporären Zugriff verwenden sollten und keine Schlüssel hinterlassen, die jahrelang funktionieren.“

Angreifende prüfen bereits, ob sich mit gestohlenen Cloud-Zugangsdaten auf KI-Dienste zugreifen lässt. Datadog Security Labs hat kürzlich Tools entdeckt, mit denen sich prüfen lässt, ob gestohlene AWS-Zugangsdaten Zugriff auf Amazon Bedrock ermöglichen. In den Cloud-Umgebungen von zwölf Organisationen beobachteten die Forschenden innerhalb von 30 Tagen ähnliche Versuche.

Supply-Chain-Angriffe bieten einen weiteren Weg zu Cloud-Zugangsdaten

Laut Report stützen sich Cloud-Workloads im Durchschnitt auf 149 Softwarepakete. Mehr als die Hälfte davon sind indirekte Abhängigkeiten, die über andere Pakete eingebunden werden. Zudem betreiben 60 Prozent der Organisationen Cloud-Anwendungen mit einer Paketversion, die weniger als 24 Stunden zuvor veröffentlicht wurde. Von allen analysierten Cloud-Anwendungen laufen 21 Prozent mit einer so neuen Version.

Neue Pakete sind nicht grundsätzlich unsicher. Die Zahlen verdeutlichen aber, wie schnell eine kompromittierte Version Cloud-Anwendungen erreichen könnte. Welche Folgen das haben kann, zeigt die Malware Shai-Hulud 2.0: Sie durchsuchte infizierte Systeme nach Cloud-Zugangsdaten.

Was ist Shai-Hulud 2.0?

Shai-Hulud 2.0 ist eine sich selbst verbreitende Schadsoftware-Kampagne gegen das npm-Ökosystem. Manipulierte Pakete können bei der Installation Zugangsdaten stehlen und kompromittierte Entwicklerkonten nutzen, um weitere Pakete zu infizieren.

Sicherheit braucht den Blick aufs Gesamtsystem

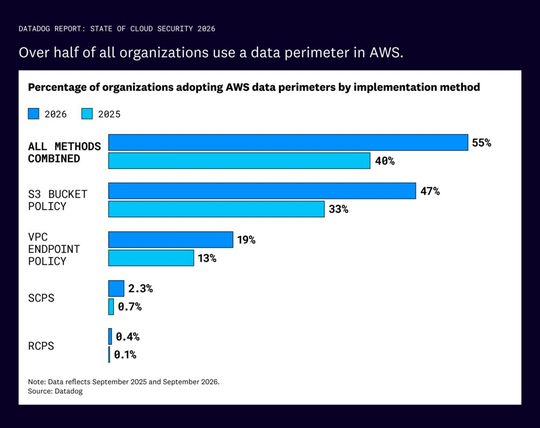
55 Prozent der AWS-Organisationen haben inzwischen Datenperimeter eingeführt, um die Möglichkeiten Angreifender mit gültigen Zugangsdaten zu begrenzen. 2025 waren es noch 40 Prozent.(Bild:  Datadog)
55 Prozent der AWS-Organisationen haben inzwischen Datenperimeter eingeführt, um die Möglichkeiten Angreifender mit gültigen Zugangsdaten zu begrenzen. 2025 waren es noch 40 Prozent.
(Bild: Datadog)

Der Report verzeichnet jedoch auch erste Fortschritte bei der Begrenzung dessen, was Angreifende selbst mit gültigen Zugangsdaten erreichen können: 55 Prozent der Organisationen, die AWS nutzen, haben Datenperimeter eingeführt. 2025 waren es 40 Prozent.

Angesichts der steigenden Zahl schwerwiegender Schwachstellen stellt sich die Frage, wie weit Angreifende über eine einzige kompromittierte Anwendung kommen können.

Emilio Escobar, Chief Information Security Officer bei Datadog

Escobar appelliert deshalb an Security-Teams, Schwachstellen zu beheben und den Schaden im Fall einer kompromittierten Anwendung zu begrenzen. „Temporäre Zugangsdaten und Datenperimeter können den Zugriff von Angreifenden einschränken. Mit einem gemeinsamen Überblick über Anwendungen, Identitäten und Infrastruktur können Security- und Engineering-Teams einen Angriff eindämmen, bevor er sich ausbreitet,“ macht Escobar zudem klar. Im KI-Zeitalter werde Sicherheit zum Observability-Problem: „Einen systemweiten Angriff kann niemand stoppen, ohne das gesamte System zu sehen.“

Zur Methodik:

Für den Report „State of Cloud Security 2026“ hat Datadog die Cloud-Sicherheitslage einer Stichprobe von mehreren tausend Organisationen analysiert. Die Daten stammen von Kunden von Datadog Infrastructure Monitoring, Datadog Logs und Datadog Cloud Security. Sie sind global erhoben.

(ID:51014459)

Wissen, was läuft

Täglich die wichtigsten Infos aus dem ITK-Markt

Mit Klick auf „Newsletter abonnieren“ erkläre ich mich mit der Verarbeitung und Nutzung meiner Daten gemäß Einwilligungserklärung (bitte aufklappen für Details) einverstanden und akzeptiere die Nutzungsbedingungen. Weitere Informationen finde ich in unserer Datenschutzerklärung. Die Einwilligungserklärung bezieht sich u. a. auf die Zusendung von redaktionellen Newslettern per E-Mail und auf den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern (z. B. LinkedIn, Google, Meta).

Aufklappen für Details zu Ihrer Einwilligung